Denuncia en el 017
"¿Podrías votar por Eliska?": así es la nueva estafa por WhatsApp con la que te pueden hackear el móvil y robar datos personales
¿Cómo funciona? Desde un contacto de la agenda llega un mensaje para votar en un concurso por "la hija de unos amigos". Al pinchar en el enlace, los delincuentes consiguen controlar el teléfono.
Resumen IA supervisado
La ciberdelincuencia sigue en aumento con una nueva estafa en WhatsApp. Un contacto envía un mensaje solicitando votar para que "la hija de unos amigos" obtenga una clase de baile gratis. Al pinchar el enlace, se accede a una página falsa que permite hackear el teléfono y obtener datos personales. La página solicita introducir un número y muestra un código para vincular un dispositivo, lo cual es falso, permitiendo a los ciberdelincuentes controlar el móvil. Además, utilizan el dispositivo para reenviar el mensaje y estafar a otros contactos, incluyendo el robo de datos y solicitudes de dinero. El Instituto Nacional de Ciberseguridad recomienda no abrir el enlace, hacer una captura de pantalla y llamar al 017 para recibir ayuda.
* Resumen supervisado por periodistas.
La ciberdelincuencia sigue en auge y la Policía Nacional ha alertado de una nueva estafa que ataca a través de WhatsApp. En esta ocasión, se basa en que un contacto de la agenda envía un mensaje pidiendo votar en un concurso para que "Eliska" la supuesta "hija de unos amigos" consiga una clase gratis de baile. Como siempre, el problema llega según se pincha el enlace.
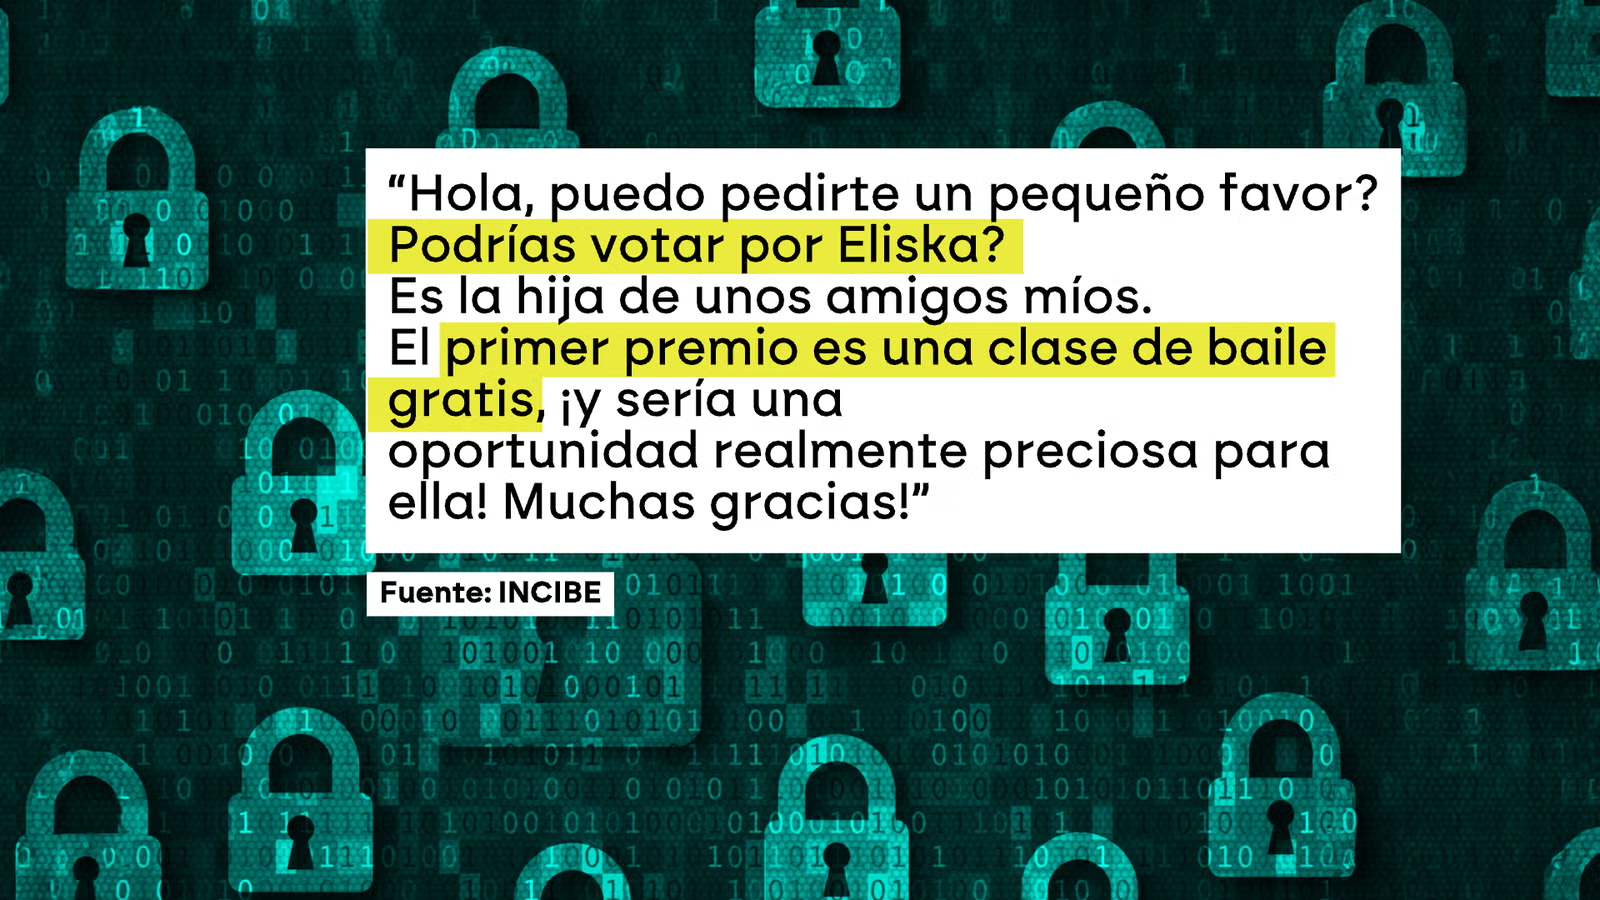
"¿Puedo pedirte un pequeño favor? ¿Podrías votar por Eliska? Es la hija de unos amigos míos". Así empieza el mensaje que conduce a una estafa en la que pueden acceder a los datos personales del móvil.
Va acompañado de un vínculo que conduce a una página web falsa desde la que se puede hackear el teléfono, un importante problema si se tiene en cuenta la cantidad de información sensible que guardan todas las personas en su móvil.
Nada más acceder, la página pide que se escriba un número y muestra un código para vincular un dispositivo externo y así poder votar. Esto, por supuesto, es falso, y ese código no registra ningún voto. Lo que hace es que automáticamente los ciberdelincuentes empiezan a controlar el móvil desde el que se ha entrado.

Además de hackear ese dispositivo, también lo aprovechan para reenviar el mensaje y estafar a todos los contactos de la agenda. No solo roban datos, sino que también solicitan dinero.
El Instituto Nacional de Ciberseguridad pide que, si se recibe, en ningún caso se pinche al enlace. Antes de borrarlo, recomienda hacer una captura de pantalla y llamar al 017, el número nacional y gratuito de ayuda en ciberseguridad.